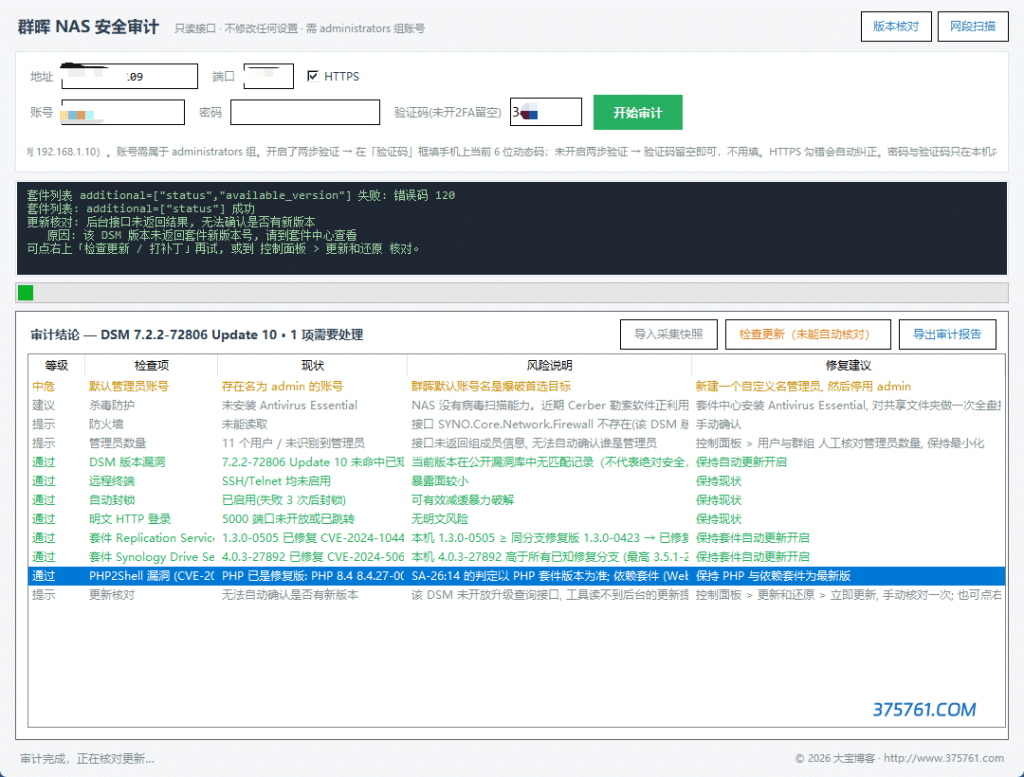
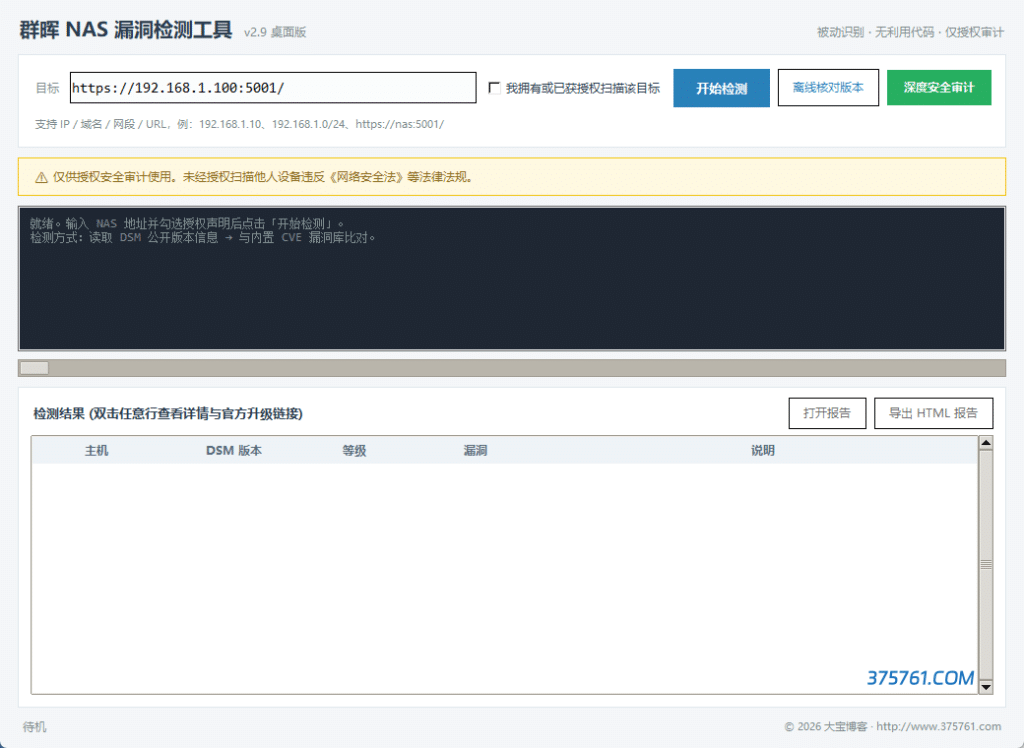
本软件仅限于检查。至于修复工作尽可能手动完成。软件可以离线使用。检测尽可能使用内网IP
群晖漏洞检测工具 v2.9
软件简介
群晖漏洞检测工具是一款面向群晖(Synology)NAS 用户的桌面安全审计软件。它连接您的 DSM 系统,自动比对官方安全公告与您设备的实际版本,帮助您快速回答三个关键问题:
- 我的设备有没有已知漏洞?
- 漏洞修复了没有?还差几个更新?
- 能不能一键在线打补丁?
软件打开即审计,无需多余步骤,一次登录完成全部检查。
核心功能
一、打开即审计
- 启动软件即是安全审计主界面,输入 NAS 地址、账号、密码后一键开始。
- 支持 2FA(两步验证):开启 2FA 的账号忘记填写时,会自动弹出验证码输入框,输入后继续执行,无需重来。
- 密码输入框支持「显示/隐藏」切换,避免输错。
二、精准的漏洞比对
- 内置漏洞库 27 条,覆盖 DSM 官方安全公告(含 2026 年最新公告,如 Cerber 勒索病毒在用的 SA-26:13、telnetd 漏洞、WebAPI 漏洞、PHP 远程代码执行等)。
- 版本精确解析:正确识别
7.2.2-72806 Update 10这类完整版本号(分支 + 构建 + 更新号),不会因为只读到基础版本号而误报。 - 三要素判定:结合分支上限、分支下限、不受影响名单,准确判断每条漏洞是否命中。
- 命中即给修复路径:每个命中的漏洞都会标明目标版本,以及「还差 N 个更新」,让升级目标一目了然。
三、套件(应用)漏洞检查
- 不只查系统固件,还检查套件本身是否存在已知漏洞,按套件版本精确判定,而不是只看装没装。
- 覆盖 Replication Service、Drive、Web Station、PHP 等常见套件的历史漏洞。
- PHP 套件按其自身版本与官方修复版比对,装了 Web Station 但 PHP 已更新不再误报。
四、杀毒与安全配置检查
- 检查是否安装 Antivirus Essential 杀毒套件,未安装时给出建议(结合 Cerber 勒索病毒攻击群晖 NAS 的真实背景)。
五、在线检查更新 / 一键打补丁
- 右上角「检查更新」同时检查固件更新和套件更新,采用多层接口降级策略,兼容不同 DSM 版本。
- 后台检测到更新时,界面会出现橙色更新横幅,按钮变为「有更新可用(固件 x / 套件 y)」,与 DSM 后台提示联动。
- 支持在线安装 DSM 更新与批量升级套件;安装失败时明确提示,不会假装成功。
六、审计报告
- 审计完成后生成结构化结论:通过项、命中项、建议项分级展示,每项附判定依据(依据哪条安全公告、当前版本与修复版本差多少)。
- 支持导出报告存档。
隐私与安全承诺
- 不记忆、不落盘:软件不会在磁盘上保存 NAS 地址、账号或密码,密码用完即清空。
- 唯一写盘的只有您主动导出的报告,以及调试文件
~/dsm_audit_debug.json(用于问题排查)。 - 所有通信仅发生在您的电脑与您的 NAS 之间。
适用环境
- 群晖 DSM 6.x / 7.x 系列
- Windows 桌面(单文件 exe,免安装,双击即用)
使用建议
- 输入 NAS 地址(IP 或域名)、端口、账号密码,点击开始。
- 查看审计结论:红色为已命中漏洞,橙色为建议项,绿色为通过项。
- 命中漏洞时,按提示升级 DSM 或对应套件至目标版本,然后重新审计确认清零。
- 建议定期打开软件复检,保持设备处于官方安全公告的修复版本之上。